Erst wählen, dann anmelden
Ob ein Name frei ist, lässt sich schon vor der Anmeldung prüfen. Der gewählte Name bleibt über E-Mail-Code und Checkout hinweg erhalten, und für geschützte Namen gibt es einen eigenen Anfrageweg.
Gib deinem Ding ein Stück vom Internet.
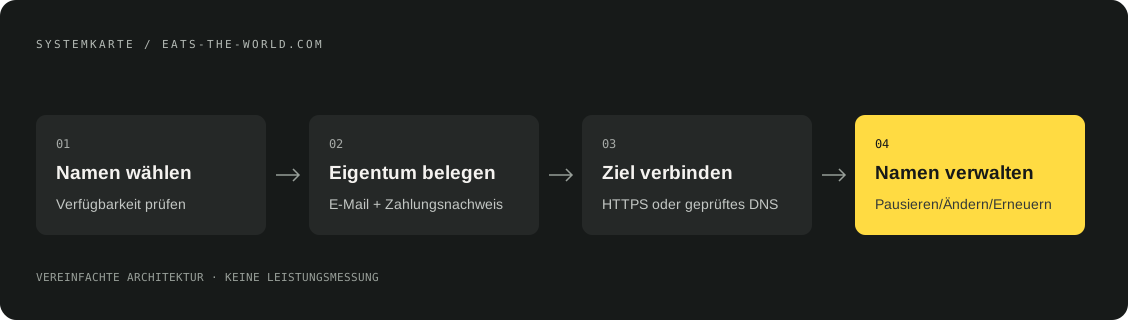
Eats the World ist ein Dienst, über den man sich Subdomains sichert. Man wählt einen Namen unter eats-the-world.com, bestätigt eine E-Mail-Adresse und sichert sich den Namen über den Checkout. Der Name kann dann auf eine bestehende HTTPS-Website weiterleiten oder per DNS mit dem eigenen Hosting verbunden werden. Seiten für Kunden erzeugt oder hostet der Dienst selbst nicht.
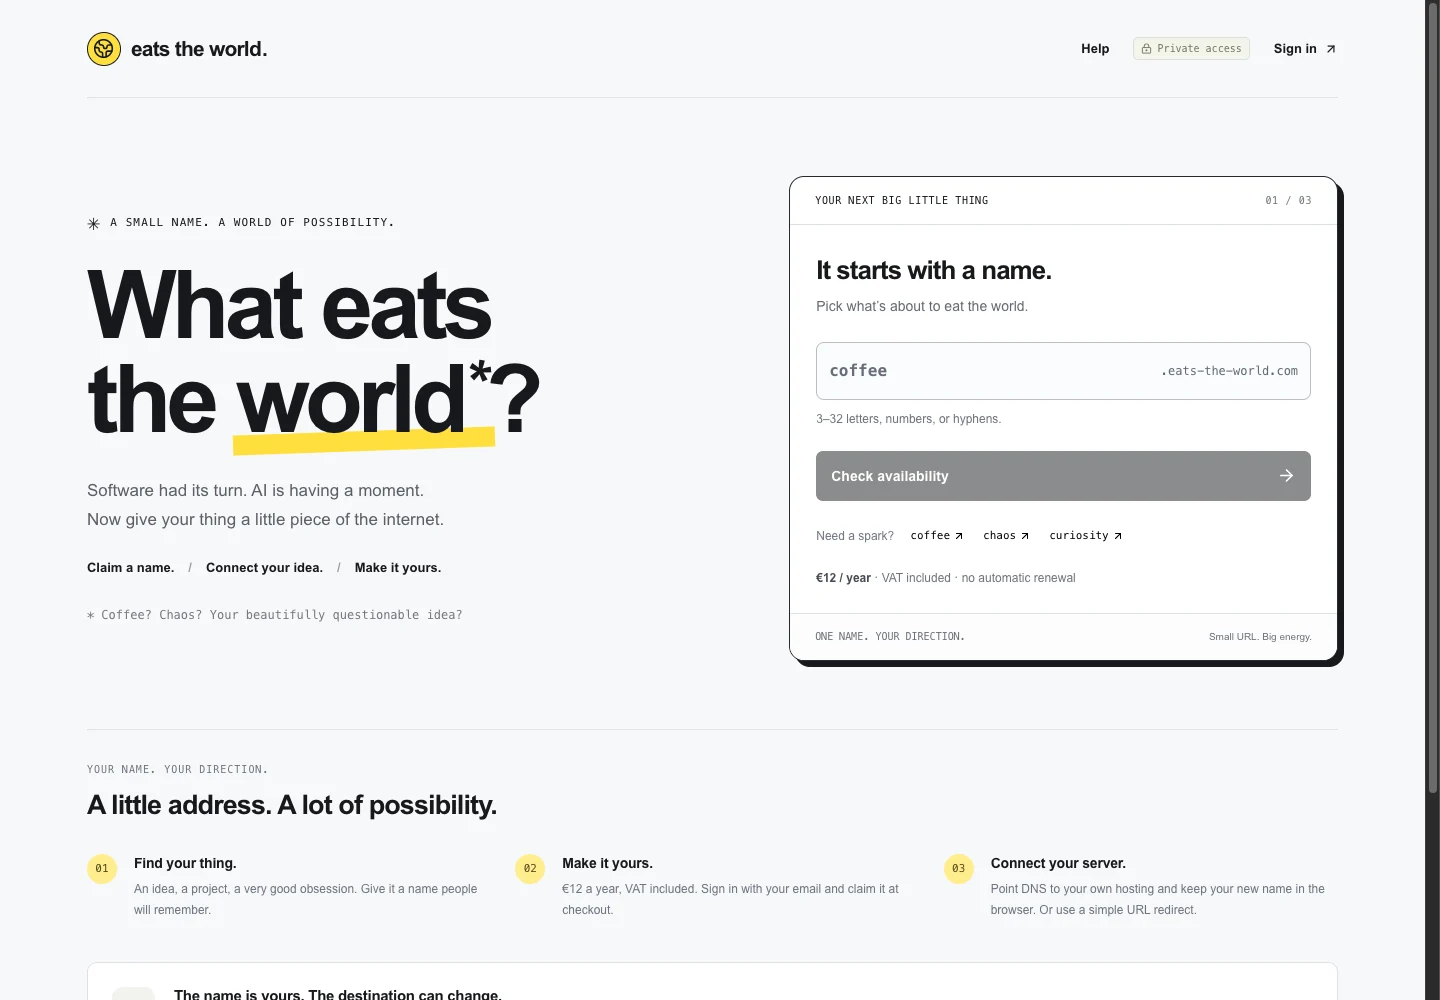
Wenn ein Nebenprojekt schon eine Website oder einen Server hat, braucht es eine Adresse und keinen weiteren Page-Builder. Eats the World hält deshalb das Sichern des Namens, das Eigentum daran und die Verwaltung des Ziels in einem Ablauf zusammen, das eigentliche Hosting bleibt aber beim Nutzer.
Der React-Client spricht mit einem Node.js-Service, der die Eigentumsdaten in SQLite speichert. Aktiv wird das Eigentum erst durch einen verifizierten Zahlungsnachweis, nie durch eine Return-URL im Browser. Weiterleitungen laufen über den Wildcard-Service, DNS-Verbindungen über Cloudflare-Records, die erst gesetzt werden, wenn die Kontrolle über den Server nachgewiesen ist. Weil der Zustand dauerhaft gespeichert ist, lassen sich unterbrochene Änderungen auffangen und später abgleichen.
Ob ein Name frei ist, lässt sich schon vor der Anmeldung prüfen. Der gewählte Name bleibt über E-Mail-Code und Checkout hinweg erhalten, und für geschützte Namen gibt es einen eigenen Anfrageweg.
Ein Name bekommt entweder eine exakte HTTPS-Weiterleitung oder wird über A-, AAAA- oder CNAME-Records mit dem eigenen Hosting verbunden. Bevor etwas im DNS veröffentlicht wird, muss eine Challenge belegen, dass man den Server kontrolliert. DNS-Zugangsdaten des Nutzers sind dafür nicht nötig.
Ein optionaler Agent-Handoff vergibt nach Freigabe im Browser eine zeitlich begrenzte Berechtigung, die nur für einen Namen und nur für DNS gilt. Host-only-Sessions und Zielprüfungen begrenzen Cross-Origin- und SSRF-Risiken.
Lokale Vorschau der echten Startseite in der ursprünglichen Gestaltung aus Gelb und Tintenschwarz. Dabei ist weder ein Live-Checkout gelaufen noch eine DNS-Verbindung hergestellt worden.
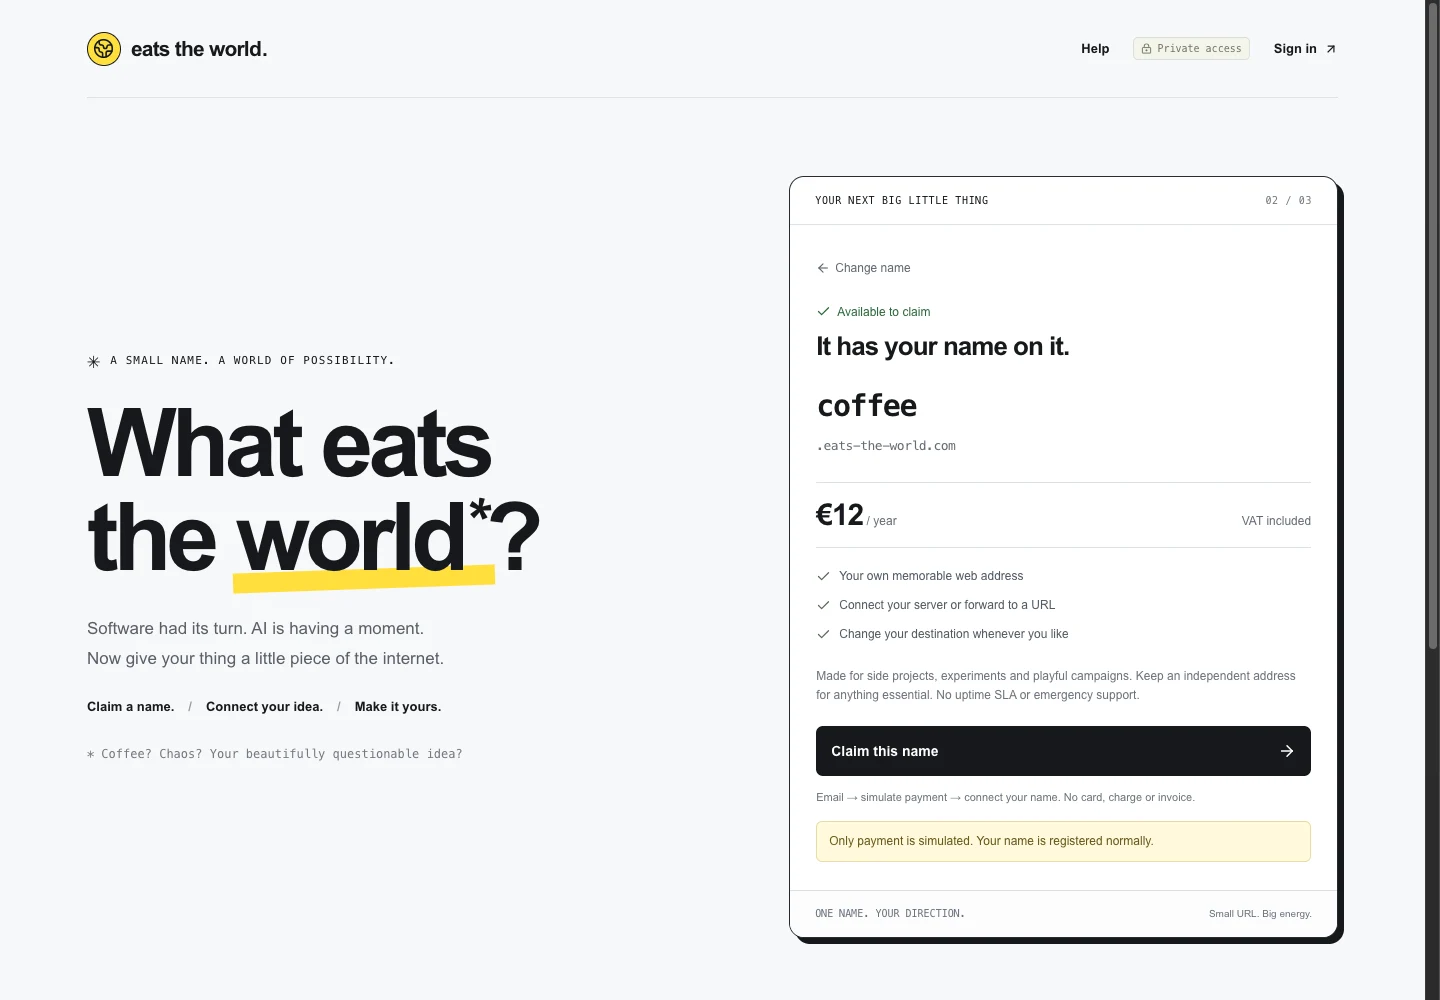
Die Verfügbarkeitsprüfung, wie sie in der isolierten Vorschau tatsächlich abläuft. Die Screenshots beruhen auf temporären lokalen Daten und nicht auf einem Kundenkonto aus der Produktion.
Die Screenshots zeigen die echte Oberfläche der App, aufgenommen in einer isolierten lokalen Vorschau mit temporären Daten, simulierter Abrechnung und Preview-DNS. Der deployte Dienst liegt hinter einem privaten Zugang, und für die Bilder ist weder ein Konto noch ein Provider aus der Produktion verwendet worden.
Private Beta ansehen ai.eats-the-world.com/